社内でのSaaS導入や問い合わせ管理ツールの選定時、避けて通れないのがセキュリティ要件の審査です。
しかし、制度認証やSSO等の違いに悩んだり、評価に迷ったりする担当者は少なくありません。
本記事では、主要なSaaSセキュリティ認証の違いから、現場レベルの実運用評価基準まで解説していきます。
社内でのSaaS導入検討や問い合わせ管理ツールの選定を進める際、必ず議題に上がるのが「セキュリティ要件」です。
しかし、社内のセキュリティチェックリストや外部のセキュリティ評価資料を確認する中で、言葉の定義に混乱した経験はないでしょうか。
SaaSのセキュリティを語る上で欠かせない「セキュリティ認証」という言葉には、大きく分けて「①組織・サービス自体の安全性を証明する制度(第三者認証)」と「②システムへのアクセス権を制御する技術(ユーザー認証)」という2つの意味が存在します。
まずはこれら2つの違いについて理解しましょう。
セキュリティ選定時に混同されがちなこの2つは、「何を対象に、どう証明・実装されているか」という観点で明確に異なります。
第三者認証は「そのSaaSベンダーが信頼できる組織か」という組織・運用プロセスの信頼性を示し、ユーザー認証は「社員が日常的に安全にログインできるか」というシステム上の強固さを示します。
どちらか一方だけでは不十分であり、両方の視点でセキュリティ要件をチェックする必要があります。
なぜ、SaaSツールの選定においてセキュリティ認証が強く求められているのでしょうか。主な理由は以下の3点に集約されます。
1. 顧客情報・機密情報の漏洩リスク回避
SaaSツール、特に近年の生成AI搭載ツールには、顧客の氏名・電話番号・メールアドレスといった個人情報だけでなく、契約内容や問い合わせ履歴などの重要データが集約されることがあります。
万が一、設定不備や不正アクセスによるデータ漏洩が発生した場合、企業としての信用失墜や損害賠償リスクに直結します。
2. 責任共有モデルにおける「顧客側の管理責任」の遂行
クラウド(SaaS)利用におけるセキュリティは、事業者がすべてを担保するわけではなく、事業者と利用企業による「責任共有モデル」で成り立っています。
インフラや基盤の安全性を事業者が担保(第三者認証等)し、適切なアクセス権限やID管理(SSO/MFA等)を利用企業側が遂行することで初めて安全が担保されます。
3. 業務効率化とセキュリティの両立
管理されていないID・パスワードの使い回しやシャドーITは、セキュリティ事故の温床です。
SSOなどの「ユーザー認証技術」を備えたSaaSを導入することで、情シス部門によるアカウントの一元管理・即時停止が可能となり、運用の手間を削減しながら高度なセキュリティ体制を維持できます。
SaaSの選定において、ベンダー側のセキュリティ体制を客観的に評価する確実な指標が「制度認証(第三者認証)」です。
各認証制度は、専門の監査機関が一定の要件や基準に基づいて評価し、認定・発行します。
自社の情報セキュリティ要件や取り扱うデータの機密性に応じて、どの認証を重視すべきかを正しく理解しておきましょう。
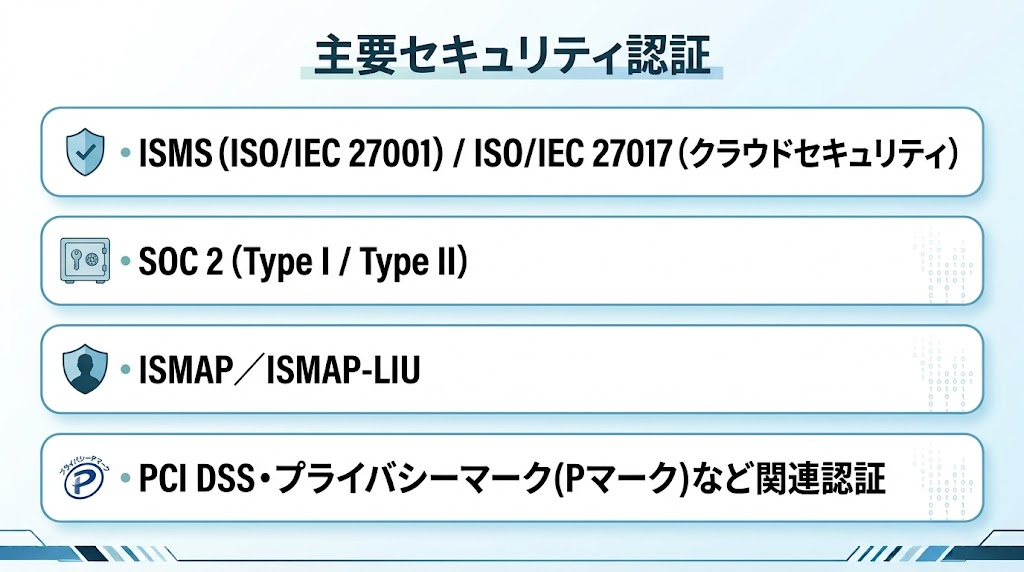
選定時に確認すべき主要な4つの制度認証について解説します。
ISMS(ISO/IEC 27001)は、組織全体が情報セキュリティ管理体制を維持・向上させていることを認証する国際規格です。
日本国内のSaaS業界でも最も普及している規格の一つであり、組織的・人的・物理的・技術的なセキュリティ対策が包括的に施されているか審査されます。
さらに、クラウドサービス特有のリスクに対応した拡張規格がISO/IEC 27017です。これはクラウド事業者およびクラウド利用者の双方が講ずべきセキュリティ管理措置を定めた国際規格であり、SaaS製品の安全性を見極めるうえでより実用的な基準となります。
主な対象データ:全般的な社内データ・顧客データ
評価の視点:PDCAサイクルに基づき、組織的なセキュリティ管理体制が継続的に機能しているか
確認ポイント:単に「ISMS取得」と表記されている場合でも、認証範囲が会社の一部部門にとどまっていないか、サービス提供部門が含まれているかを確認することが重要です。
SOC 2(Service Organization Control 2)は、米国公認会計士協会(AICPA)が定めたTrustサービス基準(セキュリティ、利用可能性、機密性など)に基づき、第三者の公認会計士や監査法人が作成する保証報告書です。
海外製SaaSやグローバル展開する国産SaaS、エンタープライズ企業向けツールで強く重視されます。 SOC 2には以下の2種類(Type)があり、実務上の信頼度や評価期間に大きな差があります。
海外製SaaSの多くはISMSではなくSOC 2を取得しているため、ISMSがない場合でもSOC 2 Type II報告書の有無を確認することで、同等以上のセキュリティ体制を評価できます。
ISMAP(Government Information System Security Management and Assessment Program:政府情報システム安全評価制度)は、日本政府がクラウドサービスの安全性を評価し、登録・公開する制度です。
政府や地方自治体、公共機関でのクラウド導入時に必須となるセキュリティ要件を満たしていることを示します。
ISMAP:高度な機密性を要する政府情報システム向けの厳しい安全評価基準。
ISMAP-LIU(Low-Impact Use):機密性の低い情報を扱うSaaSや、業務効率化ツール向けに新設された、業務インパクトに応じた評価基準。
自社の顧客に官公庁・自治体が含まれる場合や、政府基準と同等の厳格なセキュリティ要件を求めるエンタープライズ企業への導入を検討している場合、ISMAP/ISMAP-LIU登録の有無が重要な判断材料となります。
特定の業界やデータ種別を扱うSaaSを選定する際は、領域特化型の認証制度も併せて確認する必要があります。
1. PCI DSS(Payment Card Industry Data Security Standard)
クレジットカード情報を扱うサービスにおけるセキュリティ国際標準規格です。決済機能を備えたECプラットフォームや、カード情報を内部的に取り扱うカスタマーサポート向けSaaSなどで必須要件となります。
2. プライバシーマーク(Pマーク)
一般財団法人日本情報経済社会推進協会(JIPDEC)が運用し、個人情報の保護体制がJIS Q 15001に適合していることを認定する日本独自の制度です。個人情報を取り扱う日本国内のBtoBサービスや問い合わせ管理システムなどで広く活用されています。
【選定時の実務ワンポイント】
認証を取得しているSaaSであっても、導入前の審査では「認証の取得対象範囲(Scope)」と「最新の更新日」を必ずチェックしてください。
例えば、SaaSを提供する開発元企業が「ISMS」を取得していても、該当の「SaaSプロダクトの運用部門」が認証範囲から除外されているケースが稀に存在します。
組織全体ではなく、選定対象のSaaSサービス自体が認証のスコープに含まれているかを監査証明書やベンダー提出資料で確認することが、安全な導入のための鉄則です。
近年多発しているクラウドセキュリティ事故の多くは、認証の有無ではなく「設定不備(MISCONFIG)」や「開発・運用パイプラインにおけるガバナンス欠如」に起因しています。
現代のSaaS選定においては、ペーパー上の認証チェックにとどまらず、プロダクト開発・運用の現場レベルでどのような実効性のあるセキュリティ対策が講じられているかを評価することが重要です。
クラウドセキュリティ事故の多くは、システムの欠陥ではなく管理者の「設定ミス」に起因します。
特に問い合わせ管理などのSaaSは、アクセス権限や外部公開設定の誤りが直接のデータ漏洩につながります。
設定の乖離を自動検知・補正するSSPM(SaaSセキュリティ姿勢管理)を導入するのが効果的です。
代表的なSSPM製品としては、NetskopeやAdaptive Shield、Microsoft Defender for Cloud Appsなどがあります。
単に「設定ガイドラインが存在する」という人的運用頼みではなく、パブリックアクセスの自動遮断や最小権限原則(PoLP)が技術的に強制されるようにしましょう。
信頼できるSaaSは、基盤インフラや開発管理レベルで堅牢なセキュリティ体制を構築しています。
インフラ面では、本番環境と開発環境のアカウント分離やデータの暗号化、常時脆弱性スキャンの稼働が評価基準となります。
コード管理面では、本番ブランチへの直接プッシュ禁止や、2名以上でのレビューを義務付ける「4-eyes原則」のシステム的な強制、CI/CDパイプライン内での自動静的解析(SAST)や依存関係チェックの実装状況を確認することが事故防止につながります。
SaaSの導入検討やセキュリティ評価の現場では、認証の取り扱いや規格の違いに関する疑問が頻繁に発生します。
ここでは、情報システム部門やセキュリティ担当者が判断に迷いやすいFAQについて、実務的な視点から回答をまとめました。
海外製SaaSでは、日本独自のISMSではなく、グローバル標準規格である「SOC 2 Type II」やクラウド特有の「ISO/IEC 27017」が評価基準となります。
ISMSの未取得のみで不採用と判断するのではなく、SOC 2の保証報告書や第三者監査レポートの提出を求めましょう。
さらに、事業者が公開するセキュリティホワイトペーパー(安全管理措置報告書)を確認し、暗号化基準やアクセス制御が自社のセキュリティ水準を満たしているか多角的に評価するのがベストプラクティスです。
トライアルやMVP(最小限の製品)段階であっても、扱うデータの機密性に応じた最低限の確認は必須です。
認証未取得のツールであっても、通信・データの暗号化やSSO等によるアクセス制御が実装されているかを事前チェックします。
また、スタートアップ等の優良ツールを安全に試用する際は、IPAガイドライン準拠の「セキュリティチェックシート」で個別に運用体制を確認し、実機(PoC)環境で権限分離やIP制限が正しく機能するか検証することでリスクを抑えた導入が可能になります。
SaaSの選定において、セキュリティ認証は単なるチェック項目ではなく自社の重要データや顧客情報を守りながら業務効率化を推進するための不可欠な土台です。
ISMSやSOC 2などの「第三者認証」でベンダー組織の信頼性を担保しつつ、SSOなどといった「技術的対策」を見極めることで、安全なクラウド運用が実現します。
特に、情シスやヘルプデスク等の問い合わせ管理の煩雑さを解消するSaaSツールを検討する際は、厳格なセキュリティ要件を満たした上で、現場の業務負荷を確実に削減できる機能性を備えているかが選定のポイントです。
「社内の問い合わせ対応を大幅に自動化したいが、情報漏洩や不正アクセスのリスクは排除したい」という課題をお持ちの企業様におすすめなのが、生成AI・RAGを搭載した社内向けAIツール「helpmeee! KEIKO(ヘルプミー ケイコ)」です。
helpmeee! KEIKOは、社内規程や過去の対応履歴からAIが自動で高精度な回答を生成し、問い合わせ一次対応の自動化を実現するサービスです。
エンタープライズ水準の高度なセキュリティ!
SSO(シングルサインオン)連携やIPアドレス制限、詳細なアクセス権限管理に対応。
データ通信の暗号化や入力データの学習未利用など、法人の厳格なセキュリティ要件を満たした環境で安全にナレッジ運用が可能です。
問い合わせ対応の効率化と高度なガバナンス体制を両立したい情シス・バックオフィス担当者様は、ぜひ製品資料をご覧ください。